Браузер начинает соединение с порталом
Из адресной строки браузер берёт имя portal.lab.example и после разрешения имени соединяется с сервером. Браузер и сервер начинают согласование TLS. Имя, которое предстоит проверить, уже известно клиенту.
Пользователь открывает https://portal.lab.example. Сертификат портала выпустил промежуточный центр сертификации. В хранилище доверия браузера уже есть корневой центр этой организации.
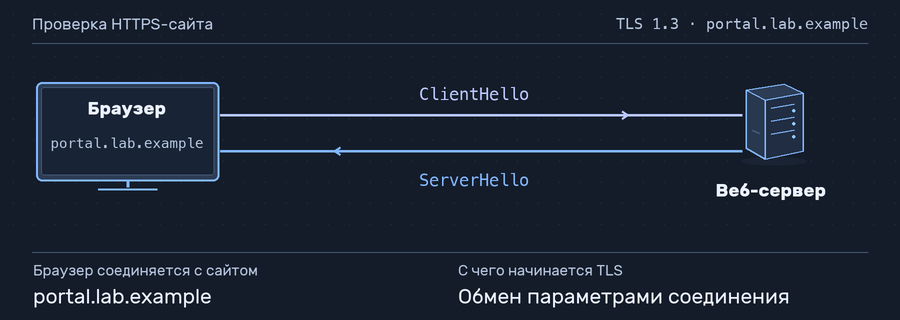
Из адресной строки браузер берёт имя portal.lab.example и после разрешения имени соединяется с сервером. Браузер и сервер начинают согласование TLS. Имя, которое предстоит проверить, уже известно клиенту.
Сервер присылает сертификат сайта с его открытым ключом и сертификат промежуточного центра. В сообщении CertificateVerify он подписывает данные текущего обмена закрытым ключом сайта. Браузер может проверить подпись открытым ключом из сертификата.
От сертификата сайта браузер выстраивает цепочку через промежуточный центр к корню, которому доверяет на этом устройстве. Он проверяет подписи, сроки действия сертификатов сайта и промежуточного центра, а также ограничения, в том числе полномочия центра на выпуск сертификатов.
В расширении SAN, списке имён сертификата сайта, указано DNS-имя portal.lab.example. Браузер сверяет его с именем из адресной строки. После успешных проверок и завершения TLS он отправляет HTTP-запрос внутри защищённого соединения.
Набор доверенных корней формирует платформа, браузер или администратор организации. В этом примере корень уже есть у клиента до подключения. Промежуточный сертификат от сервера помогает построить путь от портала до этого корня.
Подпись центра на сертификате связывает имя портала с открытым ключом. Подпись сервера в CertificateVerify связана с текущим обменом TLS. Даже если два клиента получили один и тот же сертификат, данные для проверки подписи их соединений будут различаться.
Если пользователь ввёл files.lab.example, браузер проверит именно это имя. Сертификат, где в SAN указан только portal.lab.example, для него не подойдёт, даже если DNS возвращает тот же IP. Запись для DNS-имени находится в поле dNSName расширения SAN.
Для несовпадения имени полезны адресная строка и список SAN. Для ошибки построения цепочки — выданные промежуточные сертификаты и набор доверенных корней клиента. Для ошибки срока сравнивают даты действия и часы устройства. Проверки на рисунке сгруппированы по смыслу, их внутренний порядок зависит от реализации.