Рабочая станция
Браузеру нужен IP-адрес портала. Компьютер берёт его из кэша имён или запрашивает у DNS-сервера. По таблице маршрутов он определяет, через какой шлюз достижим сервер.
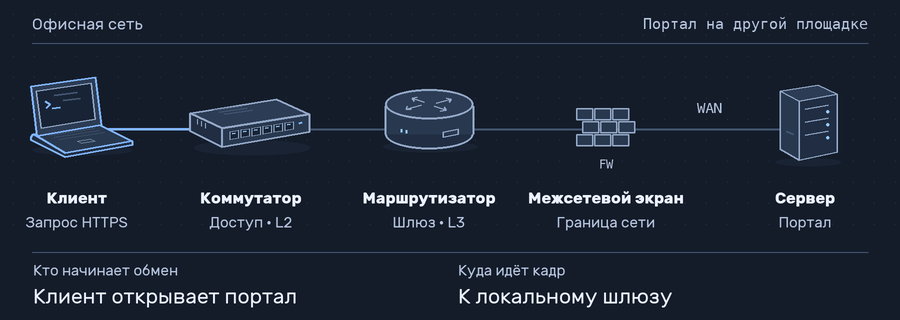
Сотрудник открывает портал в другом офисе. До сервера несколько сетей. У каждого устройства на пути своя задача.
Браузеру нужен IP-адрес портала. Компьютер берёт его из кэша имён или запрашивает у DNS-сервера. По таблице маршрутов он определяет, через какой шлюз достижим сервер.
Для передачи по локальной сети компьютер кладёт пакет в Ethernet-кадр. Получателем кадра служит MAC — адрес сетевого интерфейса шлюза в этом сегменте. По таблице MAC-адресов коммутатор выбирает выходной порт и через него передаёт кадр шлюзу.
Маршрутизатор читает IP-адрес назначения и выбирает следующий узел. Межсетевой экран проверяет, разрешён ли такой трафик между площадками. Разрешённые пакеты уходят в межофисный канал.
Браузер устанавливает защищённое соединение с веб-сервером и запрашивает страницу. Сервер формирует ответ. Пакеты возвращаются к клиенту, браузер собирает данные и показывает портал.
DHCP может выдать компьютеру адрес, маску, шлюз и адрес DNS-сервера на время аренды. DNS связывает имя портала с IP-адресом. Служба времени NTP синхронизирует часы, чтобы события на клиенте и сервере можно было сопоставить по времени.
Внутри одного VLAN, логического сегмента Ethernet, коммутатор доставляет кадры по MAC-адресам. Интерфейс маршрутизатора в этой сети служит шлюзом. Им может быть и виртуальный интерфейс VLAN на коммутаторе с функциями маршрутизации.
Правила экрана задают допустимые направления и сервисы. Экран с учётом состояния связывает ответ с разрешённым соединением. VPN может шифровать межофисный трафик, а при выходе в интернет правила NAT могут менять адрес отправителя. Действия экрана видны в его журнале при включённой регистрации событий.
Пропускная способность показывает, сколько данных удаётся передать за секунду. Задержка влияет на ожидание каждого обмена, потери вызывают повторные передачи TCP. MTU задаёт максимальный размер IP-пакета на конкретном канале без фрагментации.
TCP-порт помогает доставить данные нужному сервису, например HTTPS обычно принимает соединения на порту 443. Прямой прокси открывает соединение от имени клиента. Обратный прокси принимает соединение перед приложением и передаёт его запросы одному из серверов.