Кадр на порту доступа
Компьютер посылает кадр для второго рабочего места. На обычном порту доступа кадр приходит без тега. Первый коммутатор относит его к VLAN 10 — логическому сетевому сегменту, назначенному этому порту.
Два рабочих места одной сети подключены к разным коммутаторам. Между коммутаторами один кабель. По нему также проходит гостевая сеть.
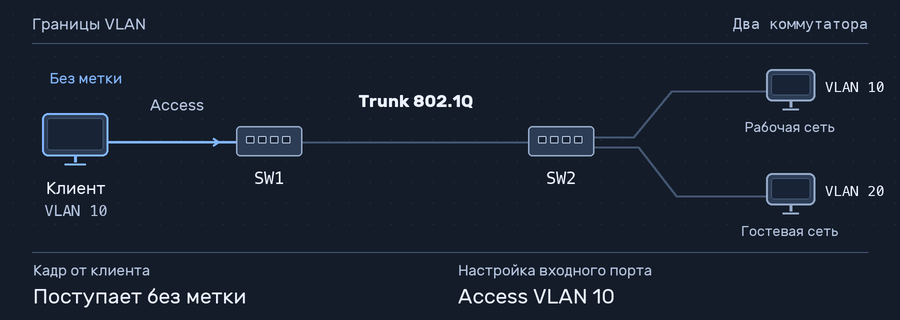
Компьютер посылает кадр для второго рабочего места. На обычном порту доступа кадр приходит без тега. Первый коммутатор относит его к VLAN 10 — логическому сетевому сегменту, назначенному этому порту.
Для перехода на второй коммутатор кадр выходит через trunk — соединение, по которому проходят несколько VLAN. Первый коммутатор добавляет тег 802.1Q с номером 10. Принимающий порт узнаёт сегмент по этому номеру.
Второй коммутатор ищет порт назначения по MAC-адресу в таблице VLAN 10. Известному получателю он передаст кадр через его порт. Даже при широковещательной рассылке порты гостевого VLAN 20 останутся вне этой доставки.
Рабочее место получает кадр через порт доступа без тега. Ответ проходит обратно в том же VLAN 10. На общем канале снова появляется тег 10, а на порту первого компьютера он снимается.
Ethernet передаёт кадры по проводному каналу, Wi-Fi использует радиоканал и собственный формат кадров. Проводное рабочее место обычно получает один VLAN на порту доступа. На trunk состав разрешённых VLAN и обработку кадров без тега задают с обеих сторон.
В замкнутой петле широковещательный кадр может многократно обходить сеть. STP и RSTP выбирают активные пути без петель. LACP решает отдельную задачу — согласует объединение нескольких физических соединений в один логический канал.
Маршрутизатор сравнивает адрес назначения с маршрутами и выбирает самый длинный подходящий префикс. ARP для IPv4 и механизм обнаружения соседей NDP для IPv6 помогают получить адрес ближайшего узла на канале. Диагностические сообщения ICMP сообщают, в частности, о недостижимом адресе или ограничении размера пакета.
Приложение указывает IP-адрес и порт TCP или UDP. TCP предоставляет упорядоченный поток байтов с повторной передачей потерь. UDP отправляет отдельные датаграммы. Например, обычный короткий запрос DNS часто использует UDP, а интерактивная SSH-сессия — TCP.
DHCP выдаёт адрес и параметры сети, DNS разрешает имя приложения, NTP помогает держать часы в согласии. HTTPS передаёт HTTP-запросы с защитой TLS. У прокси есть собственное соединение с другой стороной, поэтому путь запроса может состоять из нескольких соединений.
По SNMP можно опросить счётчики ошибок порта, а в Syslog увидеть событие потери связи. SSH и RDP служат для удалённой работы с устройством или системой. На границе ACL задают правила допуска, межсетевой экран может учитывать соединения, VPN защищает трафик внутри туннеля.