DNS указывает, где искать
PC01 знает имя домена и спрашивает систему доменных имён (DNS), где доступны службы Active Directory. Служебные записи SRV перечисляют серверы с нужной ролью. По именам этих серверов Windows получает их IP-адреса.
В каталоге Active Directory хранятся учётные записи людей и компьютеров. Новый PC01 подключают к учебному домену corp.example. Сначала его регистрирует контроллер DC1, позже с этой же учётной записью станция сможет обратиться к DC2.
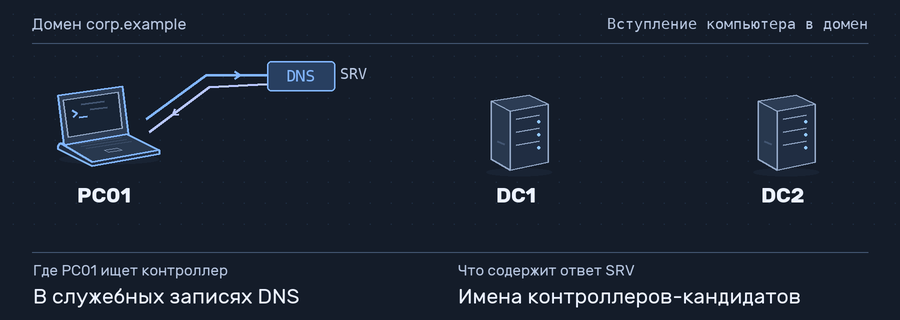
PC01 знает имя домена и спрашивает систему доменных имён (DNS), где доступны службы Active Directory. Служебные записи SRV перечисляют серверы с нужной ролью. По именам этих серверов Windows получает их IP-адреса.
Windows связывается с найденными контроллерами и проверяет, какие службы они предоставляют. В этом примере для присоединения доступен контроллер DC1, на котором можно изменять каталог.
С нужными правами в домене создают объект PC01 или используют заранее подготовленный. Компьютер и домен согласуют секрет этой учётной записи. На нём основан защищённый канал между рабочей станцией и доменом.
В ходе репликации второй контроллер получает изменения объекта PC01. После этого он тоже может подтвердить подлинность компьютера. Между записью на DC1 и её появлением на DC2 проходит время.
Лес объединяет один или несколько доменов Active Directory. Внутри домена объекты можно размещать по организационным единицам (OU). Например, OU Workstations удобно использовать для настроек рабочих станций и для делегирования права управлять именно этими компьютерами.
У пользователя и у компьютера есть собственные учётные записи. Каждая запись находится в одном месте дерева каталога и может одновременно входить в несколько групп. Если группе безопасности разрешено читать папку, её участники могут получить это право через членство.
Контроллер домена — сервер со службой каталога Active Directory (AD DS). Объекты и их атрибуты лежат в базе NTDS.DIT, а файлы групповых политик и сценарии — в общей папке SYSVOL. Эта папка синхронизируется между контроллерами отдельно от базы. Роль глобального каталога даёт возможность искать объекты по всему лесу.
DNS помогает найти контроллер, LDAP позволяет читать и изменять объекты каталога, а служба Kerberos (KDC) выдаёт билеты для входа и обращения к сервисам. Поэтому при проблемах со входом важны и DNS домена, и доступность контроллера, и согласованное время на компьютерах.
DC2 помогает обслуживать клиентов, когда DC1 занят или недоступен. Удаление объекта тоже передаётся через репликацию. Для возврата к прежнему состоянию администратору нужны средства восстановления каталога и резервные копии.