Маршрут через шлюз
Локальная сеть клиента — 192.168.10.0/24. Адрес 203.0.113.80 лежит за её пределами. В этом примере для него подходит маршрут по умолчанию через 192.168.10.1.
Клиент открывает app.example. В DNS-кэше уже есть адрес сервера 203.0.113.80. В таблице соседей клиента пока нет MAC-адреса шлюза.
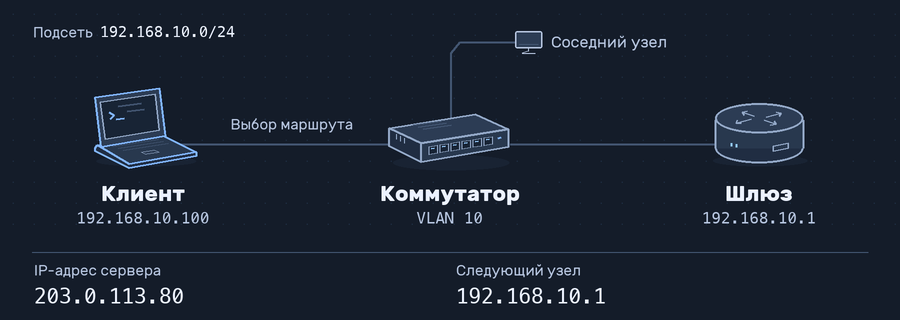
Локальная сеть клиента — 192.168.10.0/24. Адрес 203.0.113.80 лежит за её пределами. В этом примере для него подходит маршрут по умолчанию через 192.168.10.1.
MAC-адрес указывает, какому сетевому интерфейсу доставить кадр на этом участке. Чтобы узнать MAC шлюза, клиент задаёт всем в своей сети вопрос ARP «У кого адрес 192.168.10.1?». Коммутатор передаёт запрос на остальные порты VLAN 10, в том числе к шлюзу.
Шлюз узнаёт свой IP-адрес в запросе и отправляет клиенту одноадресный ответ со своим MAC. Клиент сохраняет пару 192.168.10.1 и 02:00:00:00:10:01 в таблице соседей.
Клиент собирает Ethernet-кадр для MAC шлюза. Внутри находится IP-пакет от 192.168.10.100 к 203.0.113.80. Коммутатор передаёт кадр к шлюзу, где начнётся следующий участок пути.
| Поле | Значение | Получатель |
|---|---|---|
| MAC назначения | 02:00:00:00:10:01 | Локальный интерфейс шлюза |
| IP назначения | 203.0.113.80 | Сервер app.example |
Это кадр с IP-пакетом после ответа шлюза. У предшествующего ARP-запроса другой MAC назначения — широковещательный ff:ff:ff:ff:ff:ff.
Браузер может получить IP из локального DNS-кэша. Если запись устарела, резолвер обращается к DNS-серверу, в примере это 192.168.10.53. Отдельно живёт кэш ARP. С актуальной записью о шлюзе клиент сразу готовит кадр с IP-пакетом.
Каждый маршрутизатор выбирает следующий узел и уменьшает время жизни IPv4-пакета, TTL. В IPv6 аналогичный счётчик называется Hop Limit. При выходе на следующий Ethernet-сегмент маршрутизатор формирует новый кадр. IP-адреса источника и назначения сохраняются на участках без преобразования адресов.
На границе сеть может применять SNAT, подмену исходного IP. В этом случае внешний сервер увидит 198.51.100.10 вместо 192.168.10.100. Если используется преобразование портов PAT, правило может заменить и исходный TCP-порт. Экран хранит сопоставление для ответа.
В этом примере HTTPS работает по HTTP/2 через TCP. Сначала клиент и сервер обмениваются SYN, SYN-ACK и ACK. Затем TLS согласует ключи и клиент проверяет сертификат сервера. После этого браузер посылает HTTP-запрос внутри защищённого соединения.
Ответ браузеру идёт по уже открытому соединению. Экран находит его состояние, а при NAT выполняет обратное преобразование. На локальном участке шлюз отправляет кадр с данными ответа на MAC клиента.