Запрос и защита TLS
Браузер подготавливает запрос HTTP вместе с путём и заголовками. TLS шифрует данные и добавляет защиту целостности. Дальше для передачи доступна последовательность защищённых байтов.
Браузер отправляет запрос страницы по уже установленному HTTPS-соединению. В этом соединении используется HTTP/2 поверх TLS и TCP, а первый сетевой участок работает по Ethernet.
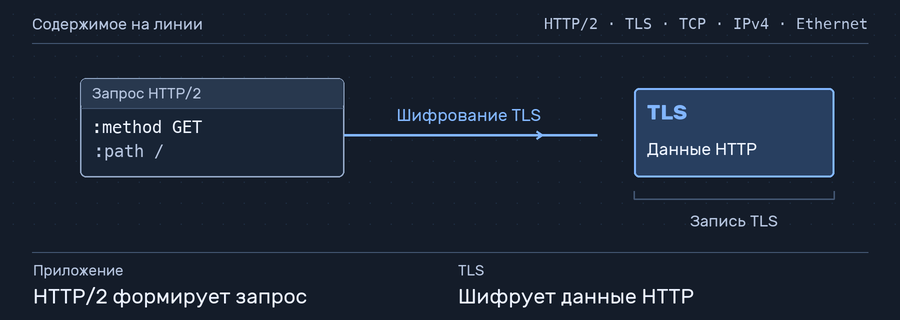
Браузер подготавливает запрос HTTP вместе с путём и заголовками. TLS шифрует данные и добавляет защиту целостности. Дальше для передачи доступна последовательность защищённых байтов.
TCP делит поток на сегменты, указывает порты и номера байтов. По этим номерам получатель собирает поток по порядку. Если часть потока теряется в пути, TCP передаёт её повторно.
Каждый передаваемый сегмент получает IP-заголовок. Адрес источника указывает на клиента, адрес назначения — на сервер. По адресу назначения маршрутизаторы выбирают путь через сети.
В локальном Ethernet компьютер заключает IP-пакет в кадр с MAC шлюза. Шлюз извлекает пакет, уменьшает TTL — счётчик оставшихся переходов — и на следующем Ethernet-участке собирает новый кадр для очередного узла.
| Уровень | Что передаёт | Ориентир для доставки |
|---|---|---|
| Ethernet | Кадр | MAC ближайшего узла |
| IPv4 | Пакет | IP конечного узла |
| TCP | Сегмент | Порт службы, здесь 443 |
| HTTP/2 | Запрос страницы | Имя сайта и путь к ресурсу |
В этом соединении HTTP защищён TLS. На этой схеме маршрутизатор ищет IP назначения в таблице маршрутов при выборе следующего узла.
На физическом уровне биты превращаются в электрические, оптические или радиосигналы. Канальный уровень переносит кадр через один сегмент. Выше располагаются IP для связи сетей, транспорт для конечных процессов и прикладные протоколы. В модели TCP/IP функции верхних уровней OSI обычно объединяют в прикладной уровень.
Протокол HTTP/2 делит сообщение на собственные кадры. TLS передаёт байты в записях, а TCP строит сегменты с учётом допустимого размера и условий соединения. Границы этих единиц могут расходиться, и большое сообщение собирается из нескольких передач.
Для различения транспортных потоков часто берут пять полей — протокол, два IP-адреса и два порта. Поэтому один сервер на порту 443 может одновременно обслуживать много клиентов. Ответ того же соединения использует обратную пару адресов и портов.
ARP связывает IPv4-адрес соседа с MAC, NDP решает сходную задачу для IPv6. Фильтр может учитывать IP и TCP-порт, а прикладной прокси — разбирать HTTP. Туннель VPN добавляет внешнюю оболочку, в которой передаётся исходный трафик.
Для HTTP/3 транспортом служит QUIC поверх UDP. Поэтому цепочка HTTP/2 → TLS → TCP на схеме относится к выбранному веб-соединению. Сходный принцип вложения оболочек действует и при другом стеке.
Контрольная последовательность FCS в конце Ethernet-кадра позволяет принимающему порту обнаружить ошибки передачи. Сам кадр кодируется в сигналы среды — по медному кабелю идут электрические сигналы, по оптоволокну световые. Разъём и модуль SFP или QSFP задают варианты физического подключения.