Первый компьютер спрашивает адрес
В локальном кэше первого компьютера нет записи об app.lab.example. Компьютер спрашивает у своего DNS-резолвера запись типа A — IPv4-адрес для этого имени.
Сотрудник открывает внутреннее приложение app.lab.example. Его компьютер знает адрес офисного DNS-сервера, но ещё не знает IP приложения. Через минуту к этому же DNS-серверу обратится второй компьютер.
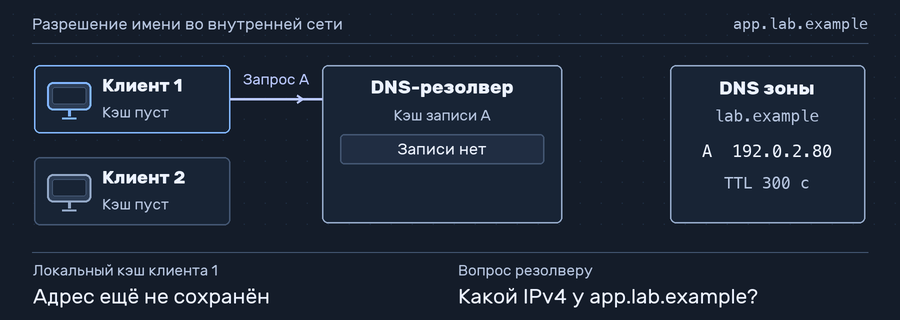
В локальном кэше первого компьютера нет записи об app.lab.example. Компьютер спрашивает у своего DNS-резолвера запись типа A — IPv4-адрес для этого имени.
У офисного резолвера этой записи тоже нет. Для внутренней зоны lab.example у него настроен адрес авторитетного DNS-сервера — того, который обслуживает записи этой зоны. Резолвер отправляет запрос туда.
Сервер зоны возвращает адрес 192.0.2.80 с TTL 300 секунд. TTL показывает, как долго запись можно использовать из кэша. Резолвер сохраняет её у себя и передаёт ответ первому компьютеру.
Через 60 секунд другой компьютер без собственной записи спрашивает у того же резолвера адрес app.lab.example. Резолвер находит запись в собственном кэше и возвращает 192.0.2.80. Оставшийся TTL — около 240 секунд, поэтому обращаться к серверу зоны снова пока не требуется.
Авторитетный сервер отвечает за содержимое своей зоны. Рекурсивный резолвер ищет ответ для клиента, обращаясь к нужным серверам, и хранит полученные записи в кэше. Эти роли могут находиться на разных машинах, как в нашем примере.
Для lab.example путь к серверу зоны задан внутри офиса. Для публичного имени резолвер с пустым кэшем может начать с корневого сервера, получить направление к серверам домена верхнего уровня, затем к серверам нужной зоны. Такое направление от родительской зоны к дочерней называется делегированием. Кэшировать можно и эти сведения.
Если владелец заменил 192.0.2.80 на новый адрес, один резолвер может уже получить обновление, а другой ещё использовать прежний ответ с оставшимся TTL. Сравнение имени, типа записи, опрошенного сервера и TTL помогает понять, какой ответ видит конкретный клиент.
NXDOMAIN сообщает, что имя отсутствует. Бывает и другой ответ — имя существует, но записи запрошенного типа у него нет. Резолвер может временно запомнить оба результата. Для такого кэша срок задают сведения SOA зоны — в расчёте берётся меньшее из TTL этой записи и её поля MINIMUM.