Программа запрашивает файл по имени
Программа Анны просит ядро открыть /srv/data/report.txt для чтения. Путь начинается с корневого каталога /. Чтобы добраться до файла, ядро последовательно разбирает имена srv, data и report.txt.
Аналитик Анна открывает /srv/data/report.txt. Файл принадлежит alice и группе finance. Анна входит в finance, поэтому в этом примере для самого файла будет выбрана групповая тройка прав.
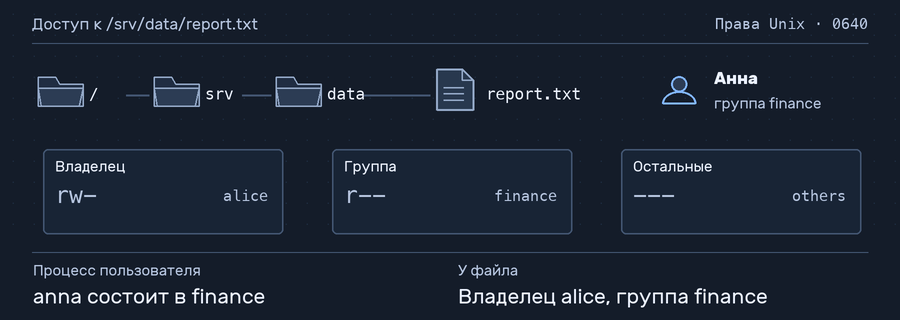
Программа Анны просит ядро открыть /srv/data/report.txt для чтения. Путь начинается с корневого каталога /. Чтобы добраться до файла, ядро последовательно разбирает имена srv, data и report.txt.
Для поиска очередного имени процессу нужно право x на текущий каталог. В примере Анне разрешён проход через все каталоги пути. Если снять x на /srv/data, запрос остановится там ещё до проверки режима файла.
Владелец файла — alice. Учётная запись Анны входит в группу файла finance, поэтому при обычных правах Linux выбирает среднюю тройку из rw-r-----, то есть r--. Здесь действует базовая модель прав без дополнительных ACL.
Буква r разрешает запрошенное чтение. Ядро открывает файл и выдаёт процессу файловый дескриптор для дальнейшей работы. Попытка открыть тот же файл для записи при этих правах закончится отказом.
| Право | Обычный файл | Каталог |
|---|---|---|
| r · 4 | Читать содержимое | Получить список имён |
| w · 2 | Изменять содержимое | Создавать и удалять записи вместе с x |
| x · 1 | Запускать исполняемый файл | Обратиться к известному имени внутри |
Чтобы удалить имя файла, нужны w и x на родительском каталоге и проход по пути. Sticky bit, как на /tmp, дополнительно ограничивает удаление чужих записей.
Каталоги Linux образуют дерево от /. Например, /etc хранит системную конфигурацию, /home — домашние каталоги, /var — журналы и данные служб. Файловую систему другого устройства можно подключить прямо в каталог /srv/data. Правила постоянного подключения обычно описаны в /etc/fstab.
Последние три цифры задают права владельца, группы и остальных пользователей. Чтение r даёт 4, запись w — 2, выполнение или проход x — 1. Поэтому 6 даёт rw-, 4 даёт r--, а 0 оставляет соответствующему классу пустой набор прав. Начальный ноль здесь обозначает отсутствие специальных битов.
У каталога r даёт список имён, x — возможность пройти к объекту по известному имени. Для создания, удаления и переименования записи обычно нужны w и x на родительский каталог. Поэтому удаление имени файла и изменение его содержимого проверяются по разным объектам.
Linux использует числовые идентификаторы пользователя (UID) и групп (GID) процесса. Группа finance может быть основной или дополнительной. Команда id показывает текущие идентификаторы, а ls -l выводит базовый режим, владельца и группу файла. sudo позволяет выполнить разрешённую правилами команду с учётными данными другого пользователя.
В общем каталоге /tmp обычно установлен sticky bit, который ограничивает удаление чужих записей. Бит SGID на каталоге помогает новым файлам наследовать его группу. У исполняемого файла SUID или SGID может изменить действующие идентификаторы при запуске. Дополнительные ACL, параметры монтирования и политики безопасности тоже влияют на доступ.