Иванов получает доменный билет
PC01 находит контроллер домена через DNS. При входе служба Kerberos проверяет запрос Иванова и выдаёт TGT — билет, с которым разрешено запрашивать другие билеты. Windows сохраняет его в сеансе пользователя.
Иванов входит в Windows на PC01 и открывает \\FS01\Public. Пароль он ввёл один раз, а решение о чтении документа принимает другой компьютер — файловый сервер FS01.
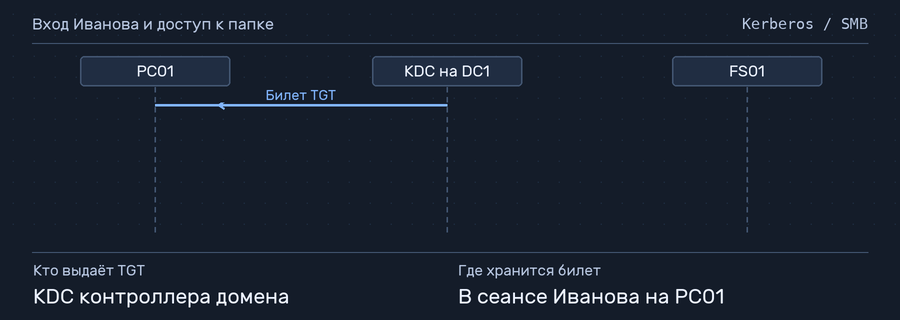
PC01 находит контроллер домена через DNS. При входе служба Kerberos проверяет запрос Иванова и выдаёт TGT — билет, с которым разрешено запрашивать другие билеты. Windows сохраняет его в сеансе пользователя.
Иванов открывает сетевую папку. Используя TGT, компьютер просит у службы Kerberos отдельный билет для файловой службы FS01. В имени этой службы стоит cifs — так Kerberos обозначает получателя билета для доступа к общим файлам Windows.
Для работы с общей папкой PC01 устанавливает соединение по протоколу SMB. Он предъявляет серверу билет службы и подтверждает владение временным ключом сеанса. После проверки FS01 распознаёт Иванова и его группы.
При открытии документа FS01 сопоставляет пользователя, его группы и запрошенное действие с правилами общей папки и файла. В примере оба набора правил разрешают чтение, и сервер передаёт содержимое по SMB.
| Билет Kerberos | Кому предъявляют | Для чего |
|---|---|---|
| TGT | Службе выдачи билетов на DC | Запросить билет к FS01 |
| Билет службы cifs/FS01 | Файловой службе FS01 | Подтвердить личность Иванова |
DC — контроллер домена. Право Иванова читать конкретный документ файловый сервер проверяет после установления личности.
TGT предъявляют службе Kerberos, когда нужен билет к очередному сервису. Билет к CIFS предъявляют самому файловому серверу. Пока подходящий билет действителен, Windows может взять его из кэша. Билеты текущего сеанса показывает команда klist.
На PC01 программы Иванова работают с локальным маркером доступа. У FS01 есть собственный маркер для сетевого сеанса. В него входят идентификатор безопасности (SID) пользователя и SID его групп, например GG-FS-PUBLIC-RW. Эти же идентификаторы встречаются в правилах доступа к файлам.
Членство в каталоге можно изменить в течение дня, а ранее выданные билеты и уже созданный маркер продолжают описывать прежний сеанс. После репликации изменений новый доменный вход и новое SMB-подключение дают серверу возможность учесть обновлённые группы.
Если Windows затрудняется найти контроллер, первые подсказки дают DNS-записи SRV и связь с доменом. При сбое Kerberos полезны время и состояние билетов. Если по той же папке одни файлы читаются, а другие возвращают отказ, важны путь, наследование прав и действие, которое запросила программа.